
 云服务器
 物理服务器
 DDOS 高防
 站群服务器
 大带宽服务器
Magento零日漏洞遭在野利用:16万站点风险,Adobe暂无补丁
2026年9月7日,电商安全公司 Sansec 披露了一个被命名为 StyleSmuggler 的零日漏洞,影响 全部版本的 Magento 与 Adobe Commerce。首例在野利用发生在 9月4日,而被攻破的目标当时已经安装了最新的官方安全更新——这意味着现有补丁策略对该漏洞完全无效。
Magento 目前部署在超过 16万个网站 上,其中约 1.4万个属于全球流量前100万的站点,波及面覆盖大量跨境电商独立站。
攻击链:一封伪造的“支付失败”邮件
攻击者通过 Magento 的模板系统实施 PHP 代码注入,构造一封伪造的「支付失败」通知邮件,邮件在生成过程中即触发代码执行。
利用成功后,会安装一个基于 Rust 编写的小型后门作为后台进程运行:
- 早期样本伪装成
[kworker/u:8:0]; - 新版本伪装成
fc-cache,并复制到~/.cache/fontconfig/fc-cache; - 同时写入一条 每30分钟执行一次的 cron 任务 用于持久化。
流量伪装:把回连做成"对时"
后门的隐蔽性主要体现在通信层面。早期样本使用 TLS/WebSocket 与 C2 通信,新版本则改为 伪装成 NTP 协议:向 UDP 123 端口发包,并使用形似时间同步服务的主机名,从而绕过大量防火墙的出站策略。
此外,后门会调用 ipify、icanhazip、ident.me、ipinfo.io 等服务确认服务器公网 IP,并读取 Linux 的 TracerPid 值判断是否处于调试跟踪状态——若检测到被跟踪,后门仍会安装,但不会发起回连,以规避沙箱分析。
自查与临时缓解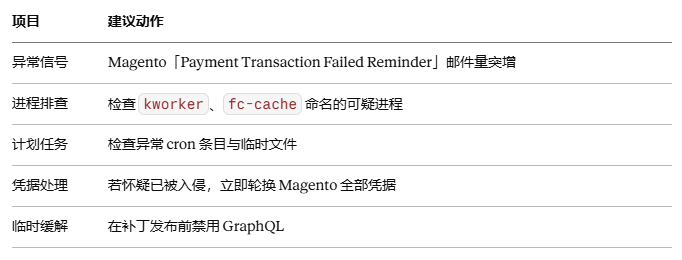
Adobe 企业支持已确认正在开发修复,但未给出时间表。其下一次例行安全发布定在 9月8日,业界普遍关注该零日是否会被纳入。
SellBGP 点评
这次事件最值得警惕的一点是:"已打全部补丁"不等于安全。对独立站与跨境电商而言,Magento 属于典型的高价值目标,一旦被植入后门,损失往往不是宕机,而是订单数据与支付信息的长期外泄。
我们建议电商类业务在架构上做两件事:一是把源站 IP 彻底隐藏在防护层之后,避免攻击者直接扫描并针对源站发起利用;二是对出站流量做策略管控——本次后门之所以能长期潜伏,靠的正是伪装成 NTP 的出站回连。
SellBGP 提供香港高防服务器与香港高防IP,通过接入 Cloudflare 高级防护实现源站隐藏与 L3-L7 全层防御,适合攻击频发的电商、金融与游戏业务。
声明:本文由SellBGP编辑部依据主办方及公开渠道信息独立撰写。转载请注明出处。